
- Home
- Cybersecurity
- Zero Trust 2026: Der Sicherheitsstandard, dessen Versäumnis Geschäftsführer jetzt persönlich kostet
Blog › Cybersecurity › Zero Trust
Zero Trust 2026: Der Sicherheitsstandard, dessen Versäumnis Geschäftsführer jetzt persönlich kostet
Ein einziger Mitarbeiter klickt auf eine gut gemachte Phishing-Mail. Die Anmeldedaten landen bei einem Angreifer. Was jetzt folgt, entscheidet darüber, ob ein Vorfall ein Vorfall bleibt — oder zur Existenzkrise wird.
Aktualisiert: Mai 2026
10 Min. Lesezeit
Nico Szczawinski
In den meisten deutschen Unternehmen folgt eine Krise. Der Angreifer ist „drin“, die Firewall hat ihn passieren lassen, und das Netzwerk behandelt ihn nun wie einen vertrauenswürdigen Kollegen. Active Directory, Fileserver, SAP, Backup-Systeme — er hat Zeit, sich umzusehen. Genau hier setzt Zero Trust an: mit dem nüchternen Satz, dass permanentes Vertrauen das eigentliche Sicherheitsproblem ist.
Auf einen Blick
- Zero Trust ersetzt das überholte Burgmauer-Modell durch das Prinzip „niemandem vertrauen, alles verifizieren“ — kein Produkt, sondern ein Architektur-Paradigma.
- Das im November 2025 verabschiedete NIS-2-Umsetzungsgesetz macht Zero-Trust-Prinzipien für etwa 30.000 deutsche Unternehmen praktisch unumgänglich, bei persönlicher Haftung der Geschäftsführung.
- 63 Prozent haben angefangen, 10 Prozent kommen an. Laut Gartner werden bis 2026 nur etwa zehn Prozent der Großunternehmen ein wirklich reifes Programm betreiben. Der Vorsprung liegt in der Tiefe, nicht im Start.
Was Zero Trust wirklich bedeutet — und was nicht
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat im Juli 2023 sein Positionspapier zu Zero Trust veröffentlicht — und damit eine deutsche Behördendefinition geliefert, die als Maßstab dient. Zero Trust ist demnach ein Architekturdesign-Paradigma, das aus dem „Assume Breach“-Ansatz entwickelt wurde. Übersetzt: Sie gehen davon aus, dass Ihre Verteidigung jederzeit gebrochen werden kann oder bereits gebrochen ist. Und Sie bauen Ihre Architektur entsprechend.
Drei Grundsätze tragen das Konzept: Jede Verbindung wird authentifiziert, wirklich jede einzelne. Niemandem wird ein Vertrauensvorschuss gewährt, weder dem Mitarbeiter im Büronetz noch dem Server im eigenen Rechenzentrum. Das Netzwerk wird fein segmentiert, damit selbst ein erfolgreicher unbefugter Zugriff nur einen winzigen Ausschnitt betrifft.
Wichtig ist, was Zero Trust nicht ist: kein Produkt, das Sie kaufen und installieren, und kein Ersatz für Firewall, Virenschutz oder Ihr Informationssicherheits-Managementsystem.
Zero Trust ist eine Architektur-Logik, die bestehende Sicherheitsmaßnahmen neu sortiert und das Fundament dafür legt, dass Multi-Faktor-Authentifizierung, Identitätsmanagement und Mikrosegmentierung zusammenspielen statt nebeneinander zu existieren.
Warum das Burgmauer-Modell Ihr Netzwerk nicht mehr schützt
Jahrzehntelang funktionierte IT-Sicherheit nach dem Burgmauer-Prinzip: Außen die Firewall, innen das vertrauenswürdige Netzwerk. Wer drin war, gehörte dazu. Diese Logik ist tot, und sie ist nicht still gestorben — sie wurde von drei Realitäten zerlegt: der Cloud, die Daten und Systeme aus dem Unternehmen heraus verlagert hat; der Remote-Arbeit, die jeden Heimrouter zum potenziellen Einfallstor macht; und Lieferketten, die externe Dienstleister tief in interne Prozesse hineinverzahnen.
Wie teuer dieses überholte Modell wird, zeigt der Verizon Data Breach Investigations Report 2025 mit nüchternen Zahlen.
44%
aller bestätigten Datenpannen mit Ransomware-Beteiligung
22%
Eintritt über gestohlene Anmeldedaten
30%
mit Beteiligung externer Partner — verdoppelt
Ransomware war im untersuchten Zeitraum an 44 Prozent aller bestätigten Datenpannen beteiligt — ein deutlicher Anstieg gegenüber dem Vorjahr. Gestohlene Anmeldedaten tauchten in 22 Prozent der Vorfälle als Eintrittspunkt auf. Und der Anteil von Datenpannen, an denen externe Partner beteiligt waren, hat sich auf 30 Prozent verdoppelt.
Sobald ein Angreifer mit validen Zugangsdaten im Netz ist, beginnt das, was Sicherheitsexperten „Lateral Movement“ nennen — die seitliche Bewegung von einem System zum nächsten. Das Burgmauer-Modell sieht dabei nichts, weil es nicht dafür gebaut ist, internen Verkehr zu prüfen.
Zero Trust dreht diese Logik um. Jede Anfrage, jeder Zugriff, jede Sitzung wird neu bewertet, unabhängig vom Standort. Wenn ein Angreifer doch hineinkommt, findet er statt offener Türen einen Korridor aus Kontrollpunkten. Das Schadensausmaß wird damit drastisch begrenzt — laut BSI ist genau das eine der zentralen Schutzwirkungen einer Zero-Trust-Architektur.
Die drei Säulen, auf denen Zero Trust steht
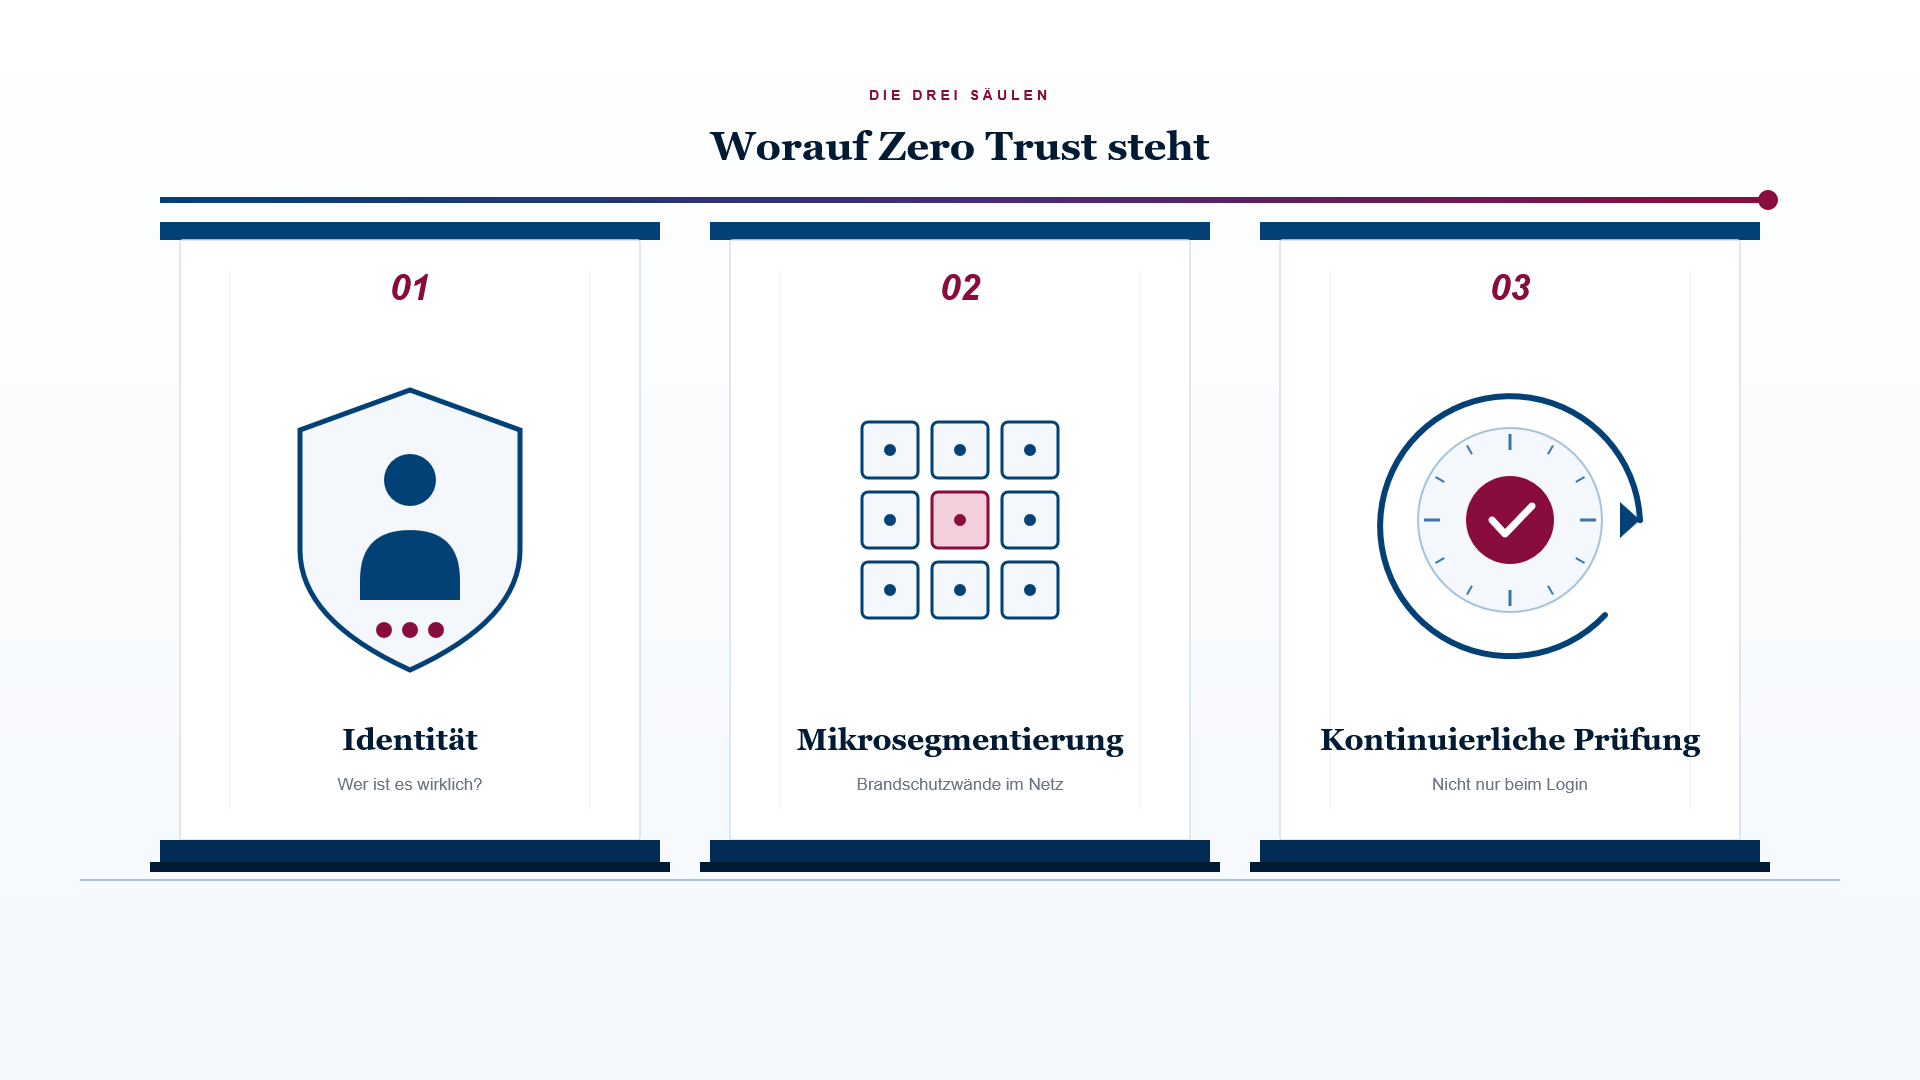
Die konkrete Umsetzung ruht auf drei tragenden Säulen, die sich gegenseitig stützen.
Identität als Fundament
Ohne starke Authentifizierung kollabiert das ganze Konzept. Multi-Faktor-Authentifizierung ist kein optionales Sicherheits-Extra, sondern die Mindestvoraussetzung — und sie muss für jeden Zugang gelten, vom Cloud-Dienst bis zum internen Tool. Das gilt auch für Servicekonten und automatisierte Prozesse, die in vielen Unternehmen bis heute mit statischen Passwörtern laufen, die seit Jahren nicht rotiert wurden.
Mikrosegmentierung als Brandschutzwand
Anstatt das Netzwerk in ein großes „innen“ zu teilen, das alles enthält, wird es in kleine, voneinander isolierte Zonen zerlegt. Ein kompromittierter Arbeitsplatz erreicht den Buchhaltungsserver nicht mehr automatisch, weil zwischen beiden eine Kontrollinstanz steht, die jede Anfrage prüft. Das ist die technische Antwort auf das Lateral-Movement-Problem.
Kontinuierliche Überprüfung
Im klassischen Modell prüft das System einmal beim Login. Im Zero-Trust-Modell läuft die Prüfung weiter — über die gesamte Sitzung. Verändert sich der Kontext, wird die Sitzung neu evaluiert: Kommt der Zugriff plötzlich aus einem anderen Land, von einem unbekannten Gerät, zu einer ungewöhnlichen Uhrzeit? Genau hier kommt Künstliche Intelligenz ins Spiel — sowohl auf Angreifer- als auch auf Verteidigerseite. Künstliche Intelligenz in der Cybersecurity verändert die Spielregeln, weil Anomalie-Erkennung in Echtzeit das ermöglicht, was menschliche Analysten nie leisten könnten.
Wir prüfen Ihre bestehende Sicherheitsarchitektur gegen das BSI-Positionspapier und die konkreten NIS-2-Pflichten — und liefern eine priorisierte Roadmap statt einer Verkaufsveranstaltung.
NIS-2 zwingt Sie ohnehin dazu — auch wenn das Gesetz das Wort nicht vorschreibt
Bundestag und Bundesrat haben das NIS-2-Umsetzungsgesetz im November 2025 verabschiedet. Damit endet eine lange Hängepartie, und es beginnt eine sehr konkrete Pflichtenliste für rund 30.000 deutsche Unternehmen. Die Bußgelder sind drastisch: bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes für besonders wichtige Einrichtungen, und die Geschäftsführung haftet persönlich für die Umsetzung. Was das im Detail bedeutet — von § 30 BSIG bis zur Frage der Delegierbarkeit — steht im Abschnitt zu NIS-2 und persönlicher Haftung.
Das Gesetz selbst macht Zero Trust nicht zur Pflicht. Die zugrundeliegende EU-Richtlinie nennt Zero-Trust-Prinzipien aber explizit in ihrer Einleitung als grundlegende Cyber-Hygiene-Praktik, neben Software-Updates, Gerätekonfiguration und Identitätsmanagement. Und die geforderten technischen und organisatorischen Maßnahmen lesen sich wie ein Pflichtenheft für Zero Trust: kontinuierliche Authentifizierung, Multi-Faktor-Authentifizierung, Netzwerksegmentierung, Zugriffskontrolle nach dem Prinzip der minimalen Rechte, Sicherheit der Lieferkette.
Wer NIS-2 sauber umsetzt, baut faktisch Zero Trust. Wer Zero Trust baut, erfüllt einen großen Teil der NIS-2-Anforderungen automatisch. Das ist der entscheidende Punkt für Geschäftsführer: Sie investieren ohnehin in moderne Sicherheitstechnologie und Cyberabwehr — die Frage ist nur, ob Sie dabei strukturiert vorgehen oder einzelne Maßnahmen ohne Architekturlogik aneinanderreihen.
Wo der Markt aktuell steht
Eine Gartner-Studie vom April 2024 liefert die ehrlichste Standortbestimmung: 63 Prozent der Organisationen weltweit haben eine Zero-Trust-Strategie vollständig oder teilweise umgesetzt. Klingt nach viel. Die Pointe steckt im Detail: Bei den meisten dieser Organisationen deckt die Strategie weniger als die Hälfte der IT-Umgebung ab. Zero Trust wird angefangen, aber selten zu Ende gedacht.
Die Gartner-Prognose vom Januar 2023 zieht daraus den entscheidenden Schluss: Bis 2026 werden nur etwa 10 Prozent der Großunternehmen ein wirklich reifes und messbares Zero-Trust-Programm betreiben — gegenüber weniger als 1 Prozent zum Zeitpunkt der Prognose. Gartner-Analyst John Watts bringt das Problem auf den Punkt: Angreifer missbrauchen das implizite Vertrauen in der Infrastruktur, um Schadsoftware zu etablieren und sich dann lateral zu bewegen.
Für deutsche Geschäftsführer ergibt das eine klare strategische Aussage. „Anfangen“ ist Mainstream geworden. Der echte Wettbewerbsvorteil entsteht durch Reife — durch eine Architektur, die nicht nur in einer Sicherheits-Insel funktioniert, sondern das gesamte Unternehmen abdeckt. Das BSI weist im Positionspapier ausdrücklich darauf hin: Zero Trust ist keine Einmalinvestition, sondern ein langfristiges Vorhaben, das dauerhaft Ressourcen bindet. Wer das akzeptiert, kann in drei bis fünf Jahren zu den 10 Prozent gehören. Wer es als IT-Projekt mit Endtermin missversteht, landet bei denen, die irgendwann irgendwo angefangen haben.
Vom Konzept zum ersten Schritt
Der Einstieg ist weniger einschüchternd, als das Konzept klingt. Drei pragmatische Schritte stehen am Anfang.
- Bestandsaufnahme. Welche Geschäftsprozesse sind kritisch, welche Daten und Systeme tragen sie, wo fließen sie hin? Ohne diese Inventur lässt sich keine sinnvolle Architektur entwerfen, weil Sie sonst überall gleich viel schützen — was bedeutet, dass Sie nirgendwo richtig schützen.
- Multi-Faktor-Authentifizierung flächendeckend, ohne Ausnahmen. Das ist die kürzeste Strecke zwischen Aufwand und Schutzwirkung und in den meisten Unternehmen innerhalb weniger Wochen umsetzbar. Auch Service-Accounts und Admin-Zugänge gehören dazu.
- Schrittweise Mikrosegmentierung der kritischen Systeme. Nicht das gesamte Netz auf einmal, sondern entlang der Geschäftsprozesse, die bei einem Ausfall am teuersten würden. So entsteht Schutzwirkung, bevor das Gesamtprojekt abgeschlossen ist.
Das BSI Management Blitzlicht Zero Trust ist eine kostenlose und neutrale Einstiegslektüre, die genau für Entscheider geschrieben wurde — kein Anbietermaterial, sondern eine deutsche Behördensicht. Die organisatorische Grundlage dazu liefern die zehn Basismaßnahmen gegen Cyberangriffe.
Wo Sie heute wirklich stehen
Die meisten Geschäftsführer, mit denen wir sprechen, ahnen, dass ihre IT-Sicherheit nicht auf dem Stand ist, den NIS-2 verlangt. Sie wissen aber nicht genau, wo die Lücken sind und welche zuerst geschlossen werden müssen.
Genau dort setzt unsere Zero-Trust-Standortbestimmung an: Wir prüfen Ihre bestehende Architektur gegen die Prinzipien des BSI-Positionspapiers und die konkreten NIS-2-Anforderungen — und liefern Ihnen am Ende eine priorisierte Roadmap mit klaren Investitionsschritten. Keine Verkaufsveranstaltung, sondern eine ehrliche Bestandsaufnahme, bevor das nächste Audit oder der nächste Vorfall die Bestandsaufnahme für Sie macht.
Häufige Fragen zu Zero Trust
Was ist Zero Trust?
Zero Trust ist ein Architektur-Paradigma nach dem Prinzip „niemandem vertrauen, alles verifizieren“. Jede Verbindung wird authentifiziert, unabhängig davon, ob sie aus dem Büronetz oder von außen kommt. Das BSI beschreibt Zero Trust in seinem Positionspapier als Architekturdesign aus dem „Assume Breach“-Ansatz: Sie gehen davon aus, dass Ihre Verteidigung bereits gebrochen ist, und bauen entsprechend.
Ist Zero Trust bei NIS-2 Pflicht?
Das NIS-2-Umsetzungsgesetz nennt Zero Trust nicht namentlich als Pflicht. Die zugrundeliegende EU-Richtlinie führt Zero-Trust-Prinzipien jedoch explizit als grundlegende Cyber-Hygiene-Praktik auf, und die geforderten Maßnahmen — kontinuierliche Authentifizierung, MFA, Netzwerksegmentierung, minimale Rechte — entsprechen faktisch einer Zero-Trust-Architektur.
Wie fängt man mit Zero Trust an?
Mit drei Schritten: Bestandsaufnahme der kritischen Geschäftsprozesse und Datenflüsse, flächendeckende Multi-Faktor-Authentifizierung ohne Ausnahmen, und schrittweise Mikrosegmentierung der wichtigsten Systeme. MFA bietet dabei das beste Verhältnis von Aufwand zu Schutzwirkung und ist meist in wenigen Wochen umsetzbar.
Ist Zero Trust ein Produkt, das man kaufen kann?
Nein. Zero Trust ist eine Architektur-Logik, kein Produkt und kein Ersatz für Firewall, Virenschutz oder ISMS. Einzelne Bausteine wie Identitätsmanagement oder Mikrosegmentierung lassen sich mit Technologie umsetzen, die Architekturentscheidung selbst nicht. Das BSI weist ausdrücklich darauf hin, dass Zero Trust ein langfristiges Vorhaben ist, keine Einmalinvestition.
Nico Szczawinski
IT- & Telekommunikationsmarketing
Erstellt seit 2025 regelmäßig redaktionelle Inhalte zu IT- und Telekommunikationsthemen für beckconsult.
Wir prüfen Ihre Architektur gegen BSI-Positionspapier und NIS-2 — und liefern eine priorisierte Roadmap.
30.000deutsche Unternehmen fallen unter NIS-2
10 Mio. €Bußgeld, Geschäftsführung haftet persönlich
63 % → 10 %haben begonnen, kommen wirklich an (Gartner)
25+ Jahrebeckconsult als Sparringspartner für ITK-Infrastruktur
Gehören Sie in fünf Jahren zu den zehn Prozent?
In einem unverbindlichen Erstgespräch prüfen wir Ihre Architektur gegen die NIS-2-Anforderungen und benennen die Lücken, die zuerst geschlossen werden sollten. Ohne Verkaufsdruck, ohne Kosten für Sie.