- Home
- Cybersecurity
- KI in der Cybersecurity: Warum Hacker mit KI schon längst gewinnen — und wie Sie kontern
Blog › Cybersecurity › KI in der Cybersecurity
KI in der Cybersecurity: Warum Hacker mit KI schon längst gewinnen — und wie Sie kontern
Anfang 2024 nahm ein Finanzangestellter des britischen Ingenieurkonzerns Arup an einer ganz normalen Videokonferenz teil. Der CFO war da, mehrere Kollegen ebenfalls. Am Ende des Tages hatte der Mitarbeiter 25,6 Millionen Dollar in fünfzehn Einzelüberweisungen freigegeben — und keiner der Teilnehmer im Call war ein echter Mensch. Alle waren per KI generiert.
Aktualisiert: Juni 2026
8 Min. Lesezeit
Nico Szczawinski
Genau das ist der Punkt, an dem künstliche Intelligenz die Spielregeln in der Cybersecurity verschoben hat. Angreifer brauchen heute weder Expertenwissen noch große Budgets, um Methoden einzusetzen, die noch vor wenigen Jahren Spezialgruppen vorbehalten waren. Und die gefährlichsten dieser Methoden zielen nicht auf Ihre Firewall, sondern auf das Vertrauen Ihrer Mitarbeiter.
Auf einen Blick
- Die Einstiegshürde ist gefallen. KI-gestütztes Phishing, geklonte Stimmen und automatisierte Schwachstellensuche erfordern kaum noch technisches Können — auch wenig versierte Täter führen damit hochkomplexe Angriffe durch.
- Die teuersten Angriffe hebeln Sehen und Hören aus. Deepfake-basierter CEO-Fraud umgeht genau die Kontrolle, auf die sich Menschen am stärksten verlassen: die akustische und visuelle Verifikation.
- Prozess schlägt Technik. Die wirksamste Abwehr kombiniert klare Verifikationsregeln mit KI-gestützter Anomalie-Erkennung — nicht das eine oder das andere allein.
Wie nutzen Hacker künstliche Intelligenz?
Angreifer setzen KI vor allem für drei Zwecke ein: für fehlerfreie, personalisierte Phishing-Nachrichten, für geklonte Stimmen und Deepfake-Videos beim CEO-Fraud und für die automatisierte Suche nach Schwachstellen. Der entscheidende Effekt ist nicht eine neue Angriffsart, sondern die gesunkene Einstiegshürde: Was früher Spezialwissen verlangte, erledigt heute ein frei verfügbares Werkzeug in Minuten.
Warum Angreifer mit KI gerade die Nase vorn haben
Die Lage ist messbar angespannt. Der BSI-Lagebericht 2025 verzeichnet im Schnitt 119 neue Schwachstellen pro Tag — rund 24 Prozent mehr als im Vorjahr. Entscheidend ist aber nicht nur die Menge der Lücken, sondern das Tempo, mit dem sie ausgenutzt werden. Das BSI beobachtet, dass neue, flexible Tätergruppen verstärkt auf künstliche Intelligenz setzen, um Schwachstellen schneller zu finden und Phishing zu perfektionieren.
Diese Entwicklung trifft einen Nerv bei Entscheidern. Im Global Cybersecurity Outlook 2026 des World Economic Forum nennen 94 Prozent der befragten Fachleute KI als wichtigsten Treiber im Bereich Cybersicherheit. Der Grund liegt weniger in einer einzelnen neuen Angriffsart als in einem Prinzip: KI senkt die Einstiegshürde. Wer früher ein technisches Team und Wochen Vorbereitung brauchte, kommt heute mit frei verfügbaren Werkzeugen und wenigen Stunden aus. Das verändert nicht nur, wer angreift, sondern auch, wie oft und wie überzeugend.
Für ein mittelständisches Unternehmen heißt das konkret: Der Angreifer, der Sie ins Visier nimmt, muss kein hochspezialisierter Profi mehr sein. Es reicht jemand mit einer Handvoll Tools und Ihren öffentlich verfügbaren Daten.
25,6 Mio.
Dollar Schaden durch einen einzigen Deepfake-Videocall
300%
Anstieg KI-gestützter Betrugsdelikte seit 2023 (BKA)
3 Sek.
Audiomaterial genügen für einen überzeugenden Stimmklon
Die drei KI-Angriffe, die deutsche Unternehmen jetzt treffen
Drei Angriffsmuster stechen derzeit heraus — nicht, weil sie neu wären, sondern weil KI sie um ein Vielfaches gefährlicher macht. Sie haben eines gemeinsam: Was früher Aufwand, Können oder Glück verlangte, erledigt heute ein Werkzeug automatisiert, in hoher Qualität und beliebig oft. Die folgenden drei treffen deutsche Unternehmen aktuell am härtesten.
KI-Phishing: Wenn die Warnsignale verschwinden
Jahrelang galt die Faustregel: Rechtschreibfehler und holprige Formulierungen entlarven eine Phishing-Mail. Diese Regel ist tot. Generative KI schreibt fehlerfreie, stilistisch passende und auf den Empfänger zugeschnittene Nachrichten in Sekunden — in jeder Sprache, in beliebiger Menge. Eine Mail, die exakt den Tonfall Ihrer Buchhaltung trifft und auf ein reales internes Projekt Bezug nimmt, ist mit bloßem Auge kaum noch von einer echten zu unterscheiden.
Warum das funktioniert und wie die psychologischen Mechanismen dahinter wirken, behandeln wir ausführlich im Beitrag zu den Tricks beim Social Engineering. Für KI-Phishing gilt: Die Personalisierung, die früher aufwändige Handarbeit war, erledigt heute ein Modell automatisiert und in großem Stil.
Deepfake und Stimmklon: Der Angriff auf Ihr Bauchgefühl
Der Arup-Fall vom Jahresanfang ist kein Ausreißer, sondern eine Blaupause. Für einen überzeugenden Stimmklon genügen drei Sekunden Audiomaterial. Das Rohmaterial liefern Keynote-Auftritte, Podcast-Interviews, LinkedIn-Videos oder eine schlichte Voicemail — frei zugänglich und kostenlos. Auf dieser Basis ruft ein vermeintlicher Geschäftsführer in der Finanzabteilung an und ordnet eine dringende Überweisung an, gern am Freitagnachmittag oder außerhalb der Bürozeiten.
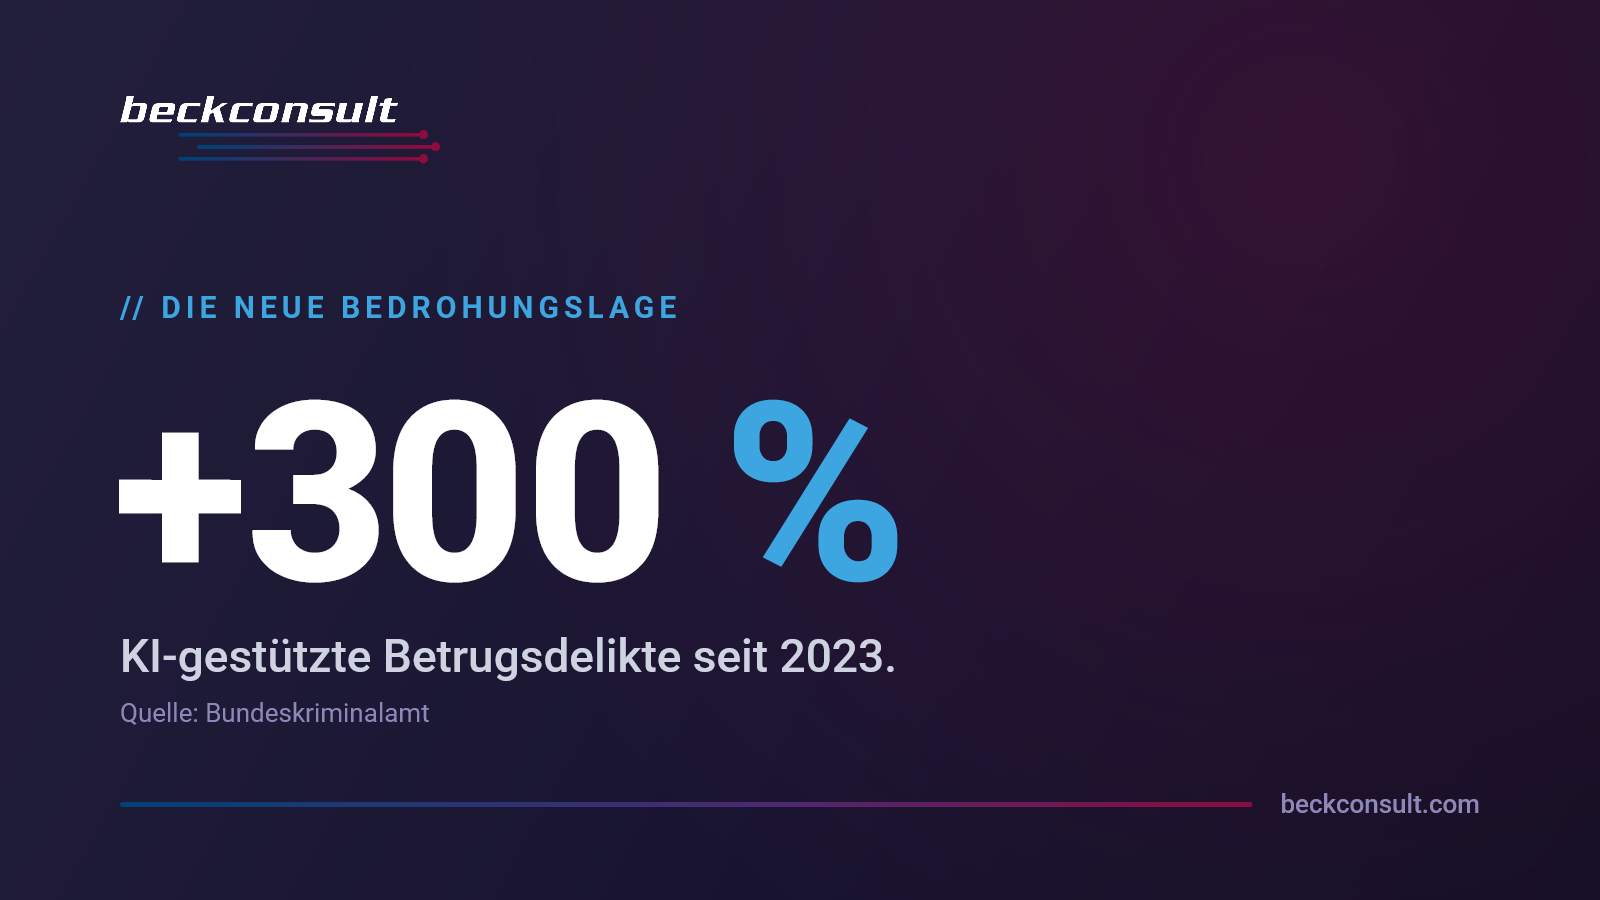
Die Zahlen unterstreichen die Dynamik: Das Bundeskriminalamt verzeichnet einen Anstieg KI-gestützter Betrugsdelikte um über 300 Prozent seit 2023. BSI und Bundesnetzagentur warnen ausdrücklich vor dieser Masche. Das Perfide daran: Deepfakes hebeln die letzte Verteidigungslinie aus, die bei klassischem Phishing noch greift — den gesunden Menschenverstand. Wer seine Führungskraft sieht und hört, hinterfragt deren Anweisung kaum.
Automatisierte Schwachstellensuche: Schneller als Ihr Patch-Zyklus
Bei 119 neuen Schwachstellen pro Tag wird die Geschwindigkeit zum entscheidenden Faktor. KI-gestützte Werkzeuge scannen Netzwerke und Anwendungen automatisiert nach verwundbaren Stellen und liefern Treffer, bevor viele Unternehmen ihren nächsten Patch-Zyklus überhaupt eingeplant haben. Das Zeitfenster zwischen bekannt gewordener Lücke und aktivem Angriff schrumpft dadurch erheblich. Wer Schwachstellen nicht systematisch erfasst und priorisiert, überlässt böswilligen Akteuren genau das Tempo, das sie brauchen. Welche Methoden darüber hinaus derzeit dominieren, zeigt der Überblick zu den acht Angriffsmethoden, vor denen das BSI warnt.
Wir prüfen Ihre Freigabeprozesse, Ihre Erkennungsmechanismen und Ihre größten Einfallstore — anbieterunabhängig und kostenneutral.
Wie Sie kontern: Prozess schlägt Technik
Die wichtigste Erkenntnis vorweg: Gegen den teuersten Angriff dieser Liste, den Deepfake-CEO-Fraud, ist Technik allein machtlos. Keine Erkennungssoftware erreicht hundertprozentige Trefferquote. Die wirksamste Abwehr ist organisatorisch.
Der menschliche Schutzwall: Verifikation als feste Regel
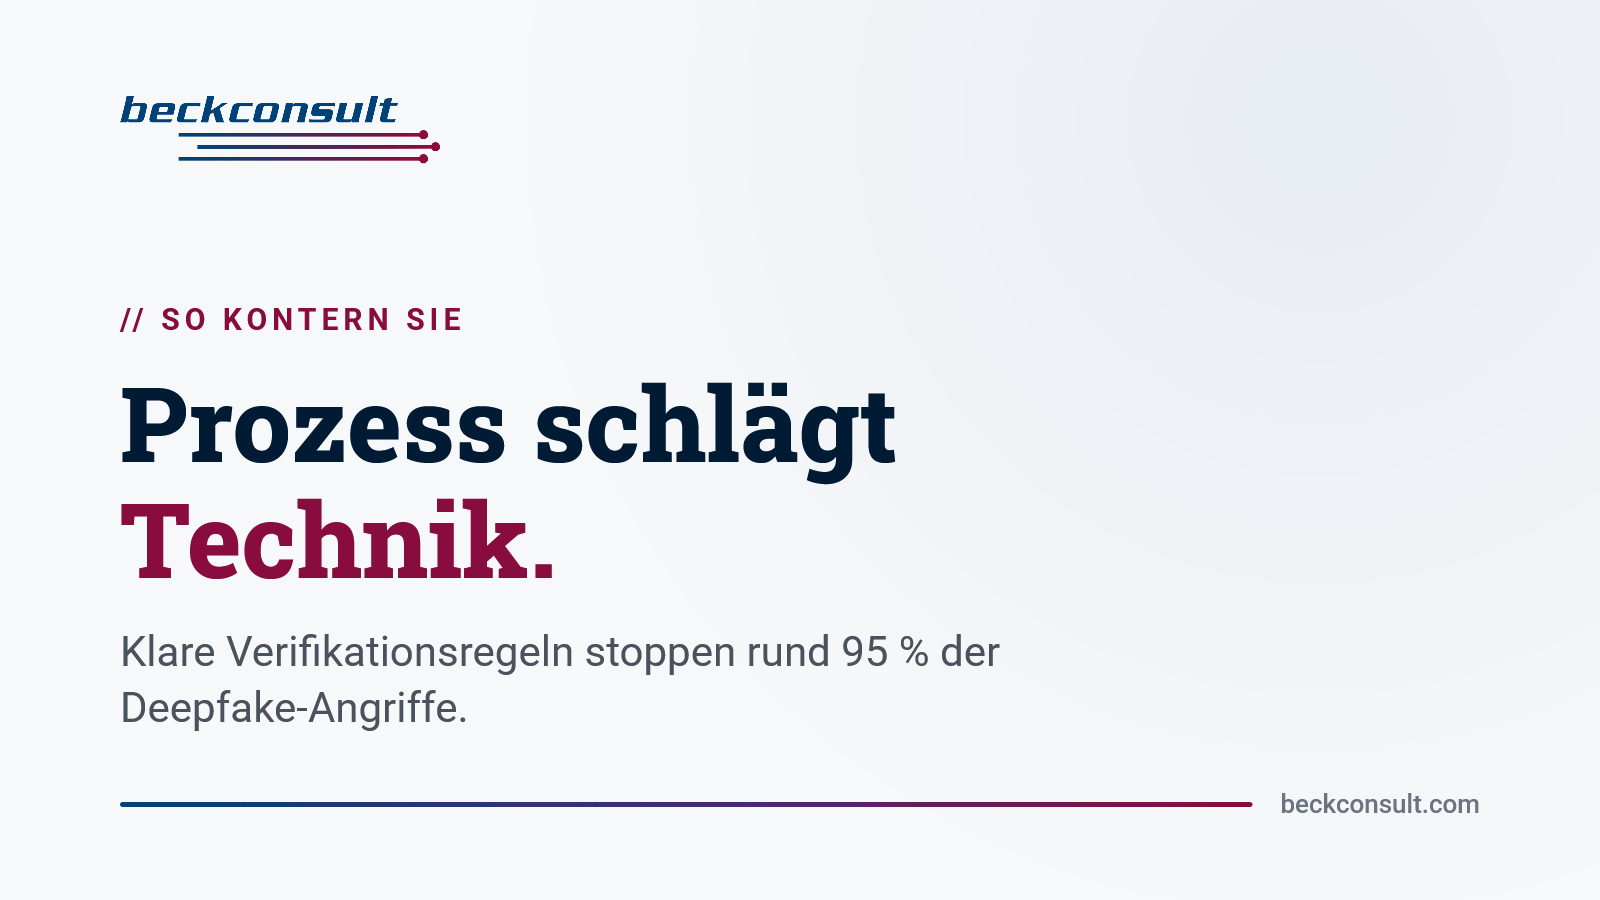
Ein klares Prinzip schließt das Angriffsfenster zuverlässiger als jede Software: Keine Finanztransaktion ab einer definierten Schwelle ohne Vier-Augen-Prinzip, und keine Zahlung allein auf Basis eines einzelnen Anrufs oder Videocalls. Wird eine dringende Anweisung „vom Chef“ gemeldet, erfolgt die Bestätigung über einen zweiten, unabhängigen Kanal — ein Rückruf auf die bekannte Nummer, eine Nachricht über einen separaten Dienst, die persönliche Nachfrage. Ein Angreifer kann einen Kanal fälschen, aber kaum alle gleichzeitig. Diese Kombination aus Vier-Augen-Prinzip, Rückruf und Out-of-Band-Bestätigung stoppt nach Branchenangaben rund 95 Prozent der Deepfake-Angriffe.
Ein Angreifer kann einen Kanal fälschen, aber kaum alle gleichzeitig. Genau darin liegt der Wert der Out-of-Band-Bestätigung.
KI gegen KI: Anomalie-Erkennung im Hintergrund
Dort, wo es um Masse und Geschwindigkeit geht, ist KI auf der Verteidigungsseite unverzichtbar. Sie lernt das normale Verhalten Ihrer Systeme und Nutzer und meldet Abweichungen — ungewöhnliche Anmeldeversuche, Datenzugriffe zu untypischen Zeiten, auffällige Verkehrsmuster — oft schneller, als ein menschliches Team sie in der Datenflut entdecken könnte. Der Markt hat das verstanden: In einer Kaspersky-Studie planen sämtliche befragten Unternehmen in Deutschland, die ein Security Operations Center aufbauen, den Einsatz von KI — vor allem zur Anomalie-Erkennung (62 Prozent) und zur Automatisierung von Reaktionsprozessen (39 Prozent).
Das Fundament: Niemandem blind vertrauen
Prozesse und Erkennung wirken am besten auf einem soliden Unterbau. Ein Sicherheitsmodell, das keinem Zugriff automatisch traut, sondern jeden einzeln prüft, begrenzt den Schaden auch dann, wenn ein Angreifer eine erste Hürde überwindet. Wie dieses Prinzip in der Praxis funktioniert, lesen Sie im Beitrag zu Zero Trust. In Kombination mit klaren Verifikationsregeln und KI-gestützter Überwachung entsteht daraus eine Verteidigung, die mit dem Tempo der Angreifer mithalten kann. Die organisatorische Basis dazu liefern die zehn Schutzmaßnahmen gegen Cyberangriffe.
Ihr nächster Schritt
KI verändert die Bedrohungslage schneller, als die meisten internen IT-Abteilungen reagieren können. Die entscheidende Frage ist nicht, ob Ihr Unternehmen ins Visier gerät, sondern ob Ihre Prozesse einem überzeugend gefälschten Anruf standhalten.
Lassen Sie Ihre aktuelle Bedrohungslage analysieren. In einem kostenlosen Erstgespräch prüfen wir, wo Ihre größten Einfallstore liegen — und welche Maßnahmen mit dem geringsten Aufwand die größte Wirkung entfalten. Jetzt Erstgespräch vereinbaren.
Häufige Fragen zu KI in der Cybersecurity
Wie nutzen Hacker künstliche Intelligenz?
Angreifer setzen KI für fehlerfreie, personalisierte Phishing-Nachrichten ein, für geklonte Stimmen und Deepfake-Videos beim CEO-Fraud sowie für die automatisierte Suche nach Schwachstellen. Der wesentliche Effekt ist die gesunkene Einstiegshürde: Auch technisch wenig versierte Täter führen damit heute Angriffe durch, die früher Spezialgruppen vorbehalten waren.
Was ist ein Deepfake-Angriff auf Unternehmen?
Bei einem Deepfake-Angriff imitieren Kriminelle mit KI Stimme oder Video einer Führungskraft, um Mitarbeitende zu Überweisungen oder Datenfreigaben zu bewegen. Für einen überzeugenden Stimmklon genügen drei Sekunden Audiomaterial. Beim Ingenieurkonzern Arup führte ein gefälschter Videocall 2024 zu einem Schaden von 25,6 Millionen Dollar.
Wie erkennt man KI-generierte Phishing-Mails?
An der Sprache praktisch nicht mehr — Rechtschreibfehler und holprige Formulierungen sind als Warnsignal entfallen. Verlässlich sind nur noch Prüfungen unabhängig vom Text: Absenderadresse und Domain kontrollieren, ungewöhnliche Zahlungs- oder Datenanfragen über einen zweiten Kanal bestätigen und technische Filter für Anomalien einsetzen.
Schützt KI auch vor Cyberangriffen?
Ja, auf der Verteidigungsseite ist KI besonders bei Masse und Geschwindigkeit wirksam. Sie lernt das Normalverhalten von Systemen und Nutzern und meldet Abweichungen wie untypische Anmeldeversuche oder auffällige Datenzugriffe. Gegen Deepfake-CEO-Fraud ersetzt sie jedoch keine organisatorischen Verifikationsregeln.
Nico Szczawinski
IT- & Telekommunikationsmarketing
Erstellt seit 2025 regelmäßig redaktionelle Inhalte zu IT- und Telekommunikationsthemen für beckconsult.
Halten Ihre Freigabeprozesse einem gefälschten Anruf stand? Wir prüfen es — ein Ansprechpartner, kostenneutral.
25,6 Mio. $Schaden durch einen einzigen Deepfake-Videocall (Arup, 2024)
94 %der Fachleute nennen KI als wichtigsten Treiber (WEF 2026)
95 %der Deepfake-Angriffe scheitern an Out-of-Band-Bestätigung
25+ Jahrebeckconsult als Sparringspartner für ITK-Infrastruktur
Halten Ihre Prozesse einem gefälschten Anruf stand?
In einem unverbindlichen Erstgespräch prüfen wir Ihre Freigabewege und benennen die Lücken, die zuerst geschlossen werden sollten. Ohne Verkaufsdruck, ohne Kosten für Sie.